
早上开机,密码没输错,电脑却提示“此工作站和主域间的信任关系失败”。昨天还能办公,今天连桌面都进不去,第一反应很容易是:系统坏了,重装吧。
先别动。微软北京时间9月17日新增确认了一项域登录问题:部分公司电脑安装9月安全更新后,可能出现这种现象。先让管理员核对适用条件,不要自己退域、删账户或格式化。
这不是所有Win11用户都中招,更不是微软账号密码集体失效。
先看你是不是这类电脑
这次公告针对接入本地Active Directory域、涉及特定机器身份隔离配置的设备。普通家用电脑只用本地账户或个人微软账号登录,不在这条故障说明的范围内。
微软列出的客户端包括Win11 24H2、25H2和26H1;相关更新是9月8日的KB5124008或后续更新。公告日期按美国太平洋时间是9月16日,对应北京时间9月17日。
“机器身份隔离”保护的是电脑向域证明身份时使用的凭据,不是把你的个人登录密码换掉。因此,反复改个人密码,不一定能解决机器与域之间的信任问题。
别把它和前几天讨论的“内存完整性”混为一谈,也不要看到安全功能的名字,就把几个开关一起关掉。
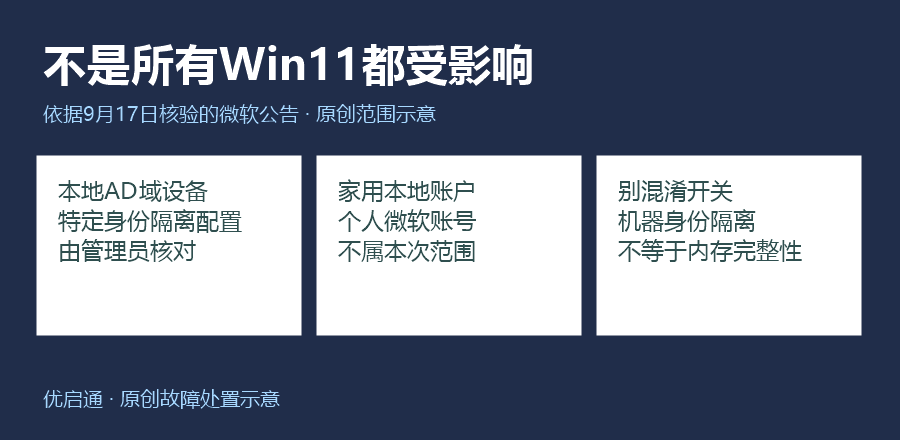
图1|先判断是否属于公告范围。
为什么更新后才暴露?
按最新公告,更新使Windows开始遵循此前已经配置的机器身份隔离强制设置,并不是给所有电脑统一打开强制模式。这项功能要求相应的Windows Server 2025域功能级别;不符合条件的配置可能出问题。
注意这里是“域功能级别”,不能只看某台服务器装了什么系统。具体环境要由域管理员核对。
目前官方状态是“已缓解”,不是“永久修复已完成”。微软已经给出处理路径,并计划在后续更新中进一步解决。家用电脑没有对应症状,不必照着新闻改设置。
员工先做这三件事
第一,拍下完整报错,发给公司IT。不要只说“电脑坏了”,同时说明最后一次正常登录时间、是否刚更新或重启、同事有没有相同现象。
第二,如果还能通过公司允许的方式进入桌面,记录winver显示的版本与内部版本号,再到“设置→Windows更新→更新历史记录”查看最近补丁。进不去就交给IT查,不要为了截图尝试陌生的解锁工具。
第三,保留当前状态,暂停自行重装、退域和删除用户配置文件。业务急用时,让IT决定备用设备或临时工作方式,不要把公司资料拷到个人网盘。
给IT的一条有效消息,可以这样写:“今天重启后报域信任失败;最后正常是昨天下班前;最近装过更新;请核对版本、机器身份隔离策略和域功能级别。”这是报障模板,不是我们声称发生过的客户案例。
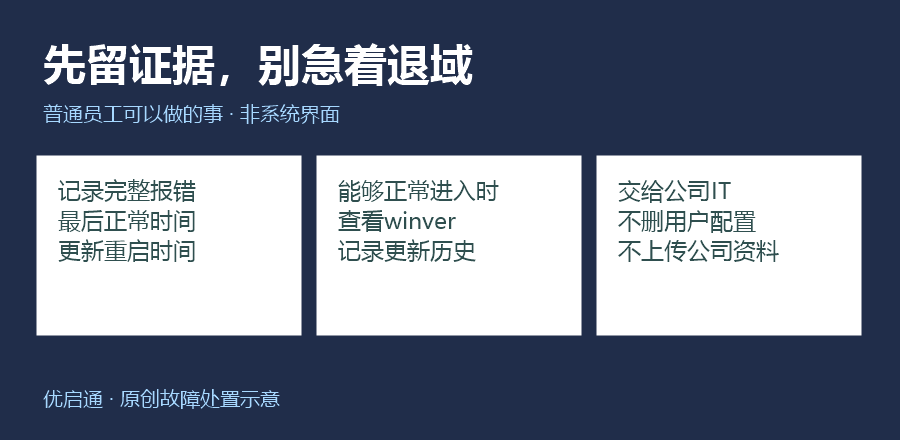
图2|报障信息比盲目重装更有用。
管理员:先核对策略来源,再修通道
不要把网上一条注册表命令推给全公司。先确认受影响范围、域功能级别和策略来源,并准备可用的授权本地管理员入口及恢复方案。
微软此次缓解路径的顺序是:用原来的管理方式关闭不适用的机器身份隔离配置,重启,再修复安全通道。Intune、组策略和直接配置注册表的环境,入口不同;具体值与步骤请以文末最新公告为准。
在域成员电脑上,管理员可用Windows PowerShell检查通道:
Test-ComputerSecureChannel -Verbose
返回True表示通道测试通过,False表示未通过,但不能仅凭False认定就是本次更新问题。这个命令不适合拿去判断域控制器的通道状态。
需要修复时,官方公告使用:
Test-ComputerSecureChannel -Repair -Credential (Get-Credential)
修复会改变安全通道,需要本机管理员权限及具备相应权限的账户,不能当成普通员工的“一键试试”。应在核对配置、落实上述缓解步骤后,由管理员执行。
验收也别只看True:还要在正常公司网络下完成域登录,打开原本需要的业务资源,并在安排好的重启后复测。仍失败就继续查日志、网络和策略,不要一边退域一边卸补丁,让故障现场越来越乱。
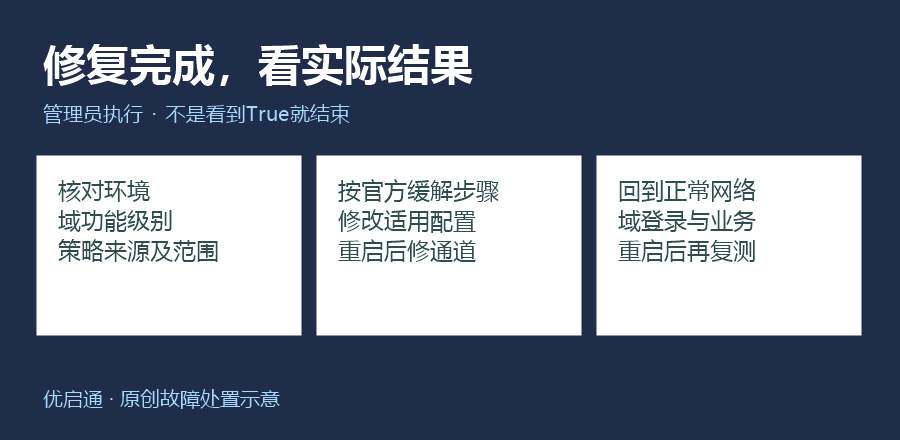
图3|修复后验收真实办公流程。
优启通能帮什么,不能帮什么?
遇到系统真正无法启动、需要维护或备份时,管理员可以按公司规定使用优启通启动盘。若磁盘已加密,仍需合法解锁凭据;它不能绕过BitLocker,也不能替你恢复域身份信任。
确实诊断到必须重装,再考虑镜像来源与部署流程。优启通原版系统下载站解决的是原版镜像获取,不能代替公司的授权、域配置和安全策略。
这次问题的关键不是先找一份新系统,而是先确认电脑为什么无法向公司网络证明身份。
你遇到的是“密码错误”,还是“信任关系失败”?留言说报错类型和系统版本就好,别贴公司域名、账号或内部日志。
资料来源:微软已知问题与缓解说明;微软机器身份隔离说明;微软安全通道命令文档。核验日期:2026年9月17日。